


 29.07.2016, 14:08 |
#61 |

𝐂𝐂𝐂𝐏

 Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804


|
|

|


Re: Android
|
29.07.2016, 14:11
|
#62 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
 Re: Android
Покупками из Google Play теперь можно делиться с членами семьи
Google запустила долгожданную функцию Family Library (Семейная библиотека) для магазина Google Play. Отныне купленными фильмами, сериалами, играми, приложениями и книгами можно делиться с членами своей семьи. 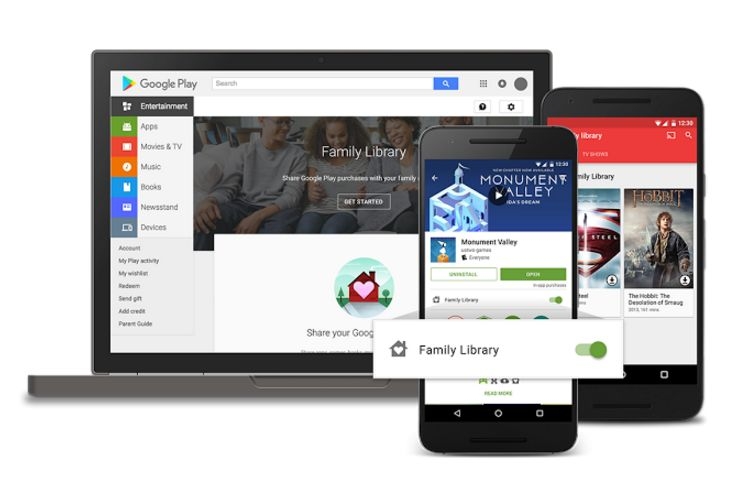 Семейная библиотека, пользоваться которой, к слову, смогут до шести человек, будет синхронизироваться на всех Android-устройствах. Примечательно, что общие фильмы, телевизионные шоу и книги будут доступны также и владельцам смартфонов или планшетов на базе iOS и в веб-версии Google Play. Разумеется, вовсе необязательно добавлять в Семейную библиотеку все свои покупки: пользователи смогут сами решать, что они предпочтут оставить себе, а чем хотят поделиться. И, конечно, у новой функции есть ряд ограничений. Например, в Семейную библиотеку нельзя добавить взятые напрокат фильмы или сериалы, а также купленный в приложениях контент. Кроме того, с некоторыми играми и приложениями, купленными до 2 июля 2016 года, могут возникнуть проблемы: ими можно поделиться только в том случае, если разработчики предусмотрели такую возможность. Google Play Family Library в ближайшие дни появится в Великобритании, Австралии, Канаде, Бразилии, Франции, Японии, Ирландии, Италии, Германии, Мексике, Новой Зеландии и США. Пользователям из других стран пока придётся подождать. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
29.07.2016, 14:25
|
#63 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
В Google Play появятся новые категории приложений
Google не прекращает работу над усовершенствованием своего магазина приложений. Буквально на днях Google Play получил серьёзные оптимизации для удобства загрузок и обновлений, а теперь компания решила пересмотреть список категорий приложений. Google объявила о появлении в Developer Console нескольких новых актуальных категорий. В их число вошли «Искусство и дизайн», «Автотранспорт», «Красота», «Знакомства», «Мероприятия», «Еда и напитки», «Всё для дома», «Воспитание детей». Кроме того, категория «Мультимедиа и видео» была переименована в «Видеопроигрыватели и редакторы», а «Транспорт» теперь будет носить название «Карты и навигация». Компания рассчитывает на то, что такой шаг ускорит и упростит поиск приложений в Google Play, что пойдёт на пользу и разработчикам тоже. Новые категории появятся в Google Play в течение 60 дней. Если разработчики в этот период выберут для своего проекта раздел, которого в магазине ещё нет, приложение будет временно занесено в старую категорию. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
29.07.2016, 18:28
|
#64 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Приложение из Google Play Store больше года воровало фото и видео
Исследователи компании Symantec обнаружили в Google Play Store приложение HTML Source Code Viewer, которое просуществовало в официальном каталоге более года. Все это время утилита для разработчиков незаметно воровала медиафайлы пользователей. Суть приложения HTML Source Code, разработанного некими Sunuba Gaming, отражена в его названии: утилита позволяла пользователю просматривать код веб-страниц, достаточно было ввести URL, и можно работать с исходниками. За все время программу установили от 1000 до 5000 раз, согласно официальной статистике каталога. 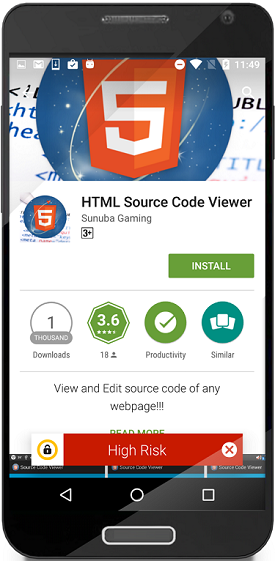 Хотя вредоносное приложение действительно предоставляло жертвам заявленную функциональность, помимо этого HTML Source Code Viewer сканировало директории /DCIM/Camera и /DCIM/100LGDSC/. То есть производилась проверка стандартных мест размещения пользовательских фотографий и видеофайлов. Если информацию удавалось обнаружить, приложение похищало файлы и загружало их на сервер, расположенный в Азербайджане (proqnoz.info). Исследователи также сумели получить доступ к серверу операторов приложения, где обнаружили медиафайлы жертв, самые ранние из которых относятся к марту 2015 года, а самые свежие к июлю 2016 года. «Личные медиафайлы такого рода могут использоваться для шантажа, вымогательских атак, кражи личности, порнографии и других форм мошенничества», — пишут эксперты. Нажмите чтобы раскрыть спойлер
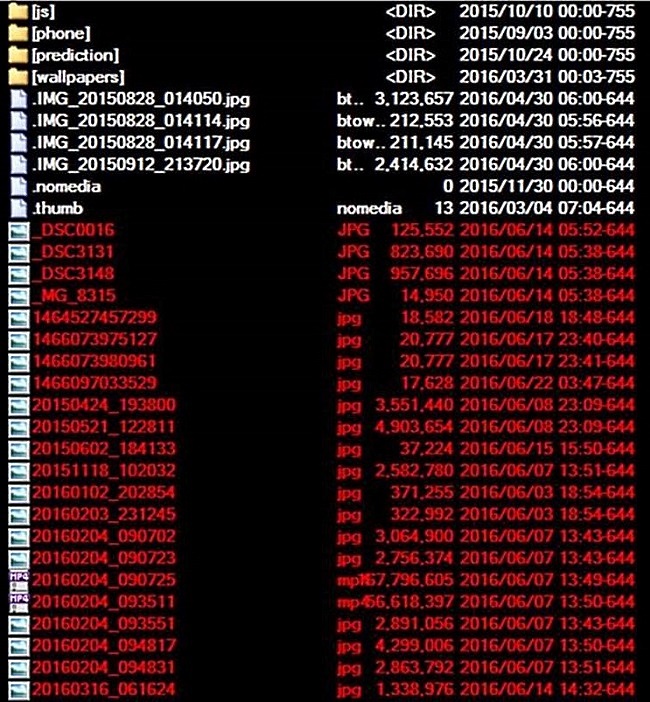
Как только исследователи установили, каково реальное предназначение HTML Source Code, они передали собранные данные Google, и в настоящий момент приложение уже удалено из официального каталога. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
29.07.2016, 20:35
|
#65 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Google рассказала о защитных мерах в Android
На этой неделе разработчики из группы безопасности Android решили подробно рассказать о механизмах защиты, используемых для защиты ядра ОС. Ефф Вандер Ступ (Jeff Vander Stoep) в блог-записи компании пролил свет на ряд новых защитных мер, которые должны появиться в следующей стабильной сборке Android получившей обозначение Nougat. Помимо этого он рассказал и о механизмах, использовавшихся для защиты ядра последние пару лет. Ступ заострил внимание на трех компонентах защиты, в число которых входит функция Mark Memory As Read-Only/No-Execute, позволяющая разбивать память ядра на отдельные разделы. Второй механизм позволяет задавать разрешения для доступа к страницам памяти для каждого раздела. Разделы для кода имеют разрешения на его исполнение, но в них доступно лишь чтение данных. В разделах для данных исполнение кода невозможно, но есть подразделы с правами на чтение и запись, и те, в которых можно только считывать данные. Третий элемент защиты защищает ядро, блокируя ему прямой доступ к пользовательскому пространству памяти. По словам Ступа, такое решение позволяет существенно затруднить проведение атак на систему, поскольку у атакующих в наличии будет гораздо меньший объем памяти ядра, в которой можно исполнять код. Эксперт рассказал и он трех защитных решениях, которые должны сократить поверхность атаки ядра. Первая функция, известная как stack-protector-strong, была внедрена еще в 2014 году и позволяет защитить систему от переполнений буфера стека. По его словам с момента своего появления механизм претерпел ряд улучшений и сейчас позволяет защищать не только массивы символьных данных. Снижение количества входных точек, включая блокировку доступа к функции отладки, также позволили укрепить защиту ядра. В следующей сборке планируется сократить привилегии для perf — популярного инструмента разработчиков. Android Nougat позволит системе по умолчанию блокировать доступ этой утилите для анализа производительности системы, используемой в системах на базе ядра Linux версии 2.6 и выше. Ступ признал, что хотя perf и является полезной утилитой она при этом «создает дополнительную поверхность атаки». В Nougat также будет сокращен список приложений к которым можно будет получить доступ через IOCTL-команды. По словам Ступа приложениям будет доступен лишь «небольшой белый список» IOCTL-команд, поскольку большинство уязвимостей ядра обнаруживается в драйверах и доступно через системные вызовы IOCTL. Как заявляет эксперт, это никак не скажется на функциональности. «Хотя некоторым сторонним приложениям и требуются доступ к IOCTL-командам, большая их часть эти команды не использует, что позволит ужесточить контроль доступа, не нарушив при этом базовый функционал приложений», — отметил Ступ. Начиная с Nougat от всех устройств будет требоваться поддержка seccomp, пакета, содержащего механизм изолирования приложений. По аналогии с IOCTL-командами, будет усилен контроль и за системными вызовами, что в комбинации с требованием к поддержке seccomp позволит сократить поверхность атаки. Две недели назад представители Google заявили о планах по изменению механизмов взаимодействия с УЦ, что призвано сократить количество Mitm-атак. Тогда же они впервые упомянули про обновление Nougat. Новая версия ОС позволит разработчикам управлять каким именно УЦ их приложения будут доверять, а также устанавливать доверие к соединениям с определенными доменам. Google ежемесячно выпускает обновления, устраняющие бреши, которые могли быть чреваты эксплойтами ядра ОС. Ядро Linux является основой модели безопасности Android и часто взаимодействует с Mediaserver, мультимедийным движком, в котором в прошлом году было найдено более десятка уязвимостей, в связи, с чем оно остается основной целью атакующих. В этом месяце компания закрыла уязвимость повышения привилегий в файловой системе ядра, которая позволяла вредоносным приложениям исполнять произвольный код в контексте ядра. В июне были устранены критические бреши в драйверах Qualcomm (GPU, Wi-Fi, Video, Sound и т.д.) эксплойт которых был бы чреват аналогичным исходом. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
03.08.2016, 18:01
|
#66 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Google закрыла десятки брешей в компонентах Qualcomm
Вчера Google пропатчила более [Ссылки могут видеть только зарегистрированные пользователи. ] критических уязвимостей в компонентах Qualcomm, встроенных в ОС Android и наделявших атакующего возможностью заполучить стойкое присутствие на устройствах. Каждый месячный бюллетень безопасности Android обычно содержит десятки заплат для Qualcomm. О начале выпуска ежемесячных патчей было объявлено на прошлогодней конференции Black Hat USA. Нынешняя конференция Black Hat стартовала в Лас-Вегасе вчера. Большинство уязвимостей повышения привилегий в продукции Qualcomm, закрытых патчами, выпущенными 1 августа, были обнаружены еще два года назад. В этом же наборе патчей устранены и три критических бага в Mediaserver. По словам представителей Google, устройства серии Nexus уже должны были получить все обновления посредством технологии OTA (over-the-air). Партнеры компании были уведомлены о готовящемся обновлении еще 6 июля, а исходный код патчей должен появиться на репозитории Android Open Source Project в течение 48 часов. Лето этого года оказалось крайне «урожайным» на уязвимости в продукции Qualcomm. Например, в мае были раскрыты подробности уязвимости в Qualcomm Secure Execution Environment. Этой уязвимости было подвержено около 60% всех устройств под управлением ОС Android. В наборе патчей, которые должны выйти 5 августа, закрыт баг в Wi-Fi-драйвере Qualcomm, приводивший к исполнению кода и обнаруженный еще в 2014 году (CVE-2014-9902), а также уязвимость удаленного исполнения кода в компоненте безопасности Java под названием Conscrypt, использующем OpenSSL. Бюллетень содержит патчи и для шести критических багов повышения привилегий. Два присутствовали в сетевом компоненте ядра Android, два — в GPU-драйвере Qualcomm, остальные же — в ядре ОС и компоненте производительности Qualcomm. Помимо ряда критических уязвимостей были устранены бреши повышения привилегий и раскрытия информации в загрузчике и нескольких компонентах Qualcomm, которые были отмечены как высокоопасные. Были закрыты и несколько высокоопасных багов повышения привилегий. Они находились в различных компонентах ядра ОС: в самом ядре, в системе управления памятью, звуковом компоненте, файловой системе, видеодрайвере, планировщике и подсистеме производительности. В патчах, вышедших 1 августа, Google пропатчила четыре уязвимости повышения привилегий и четыре высокоопасных DoS-бага в Mediaserver, не говоря уже о бреши, приводившей к исполнению кода, в libjhead и DoS-уязвимости в системных часах. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
23.08.2016, 07:45
|
#67 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Началось распространение ОС Android 7.0 Nougat
22 августа Google начала распространение новой версии операционной системы Android. Первыми устройствами, которые получат Android 7.0 Nougat, станут устройства из линейки Nexus. Об этом в [Ссылки могут видеть только зарегистрированные пользователи. ] сообщается в блоге Google (по всей видимости, перевод этого поста появится в русскоязычном блоге Google в ближайшее время). Как сообщается в посте, начиная с сегодняшнего дня и в течение следующих нескольких недель новую версию Android получат следующие устройства: Nexus 6, Nexus 5X, Nexus 6P, Nexus 9, Nexus Player, Pixel C и General Mobile 4G (Android One). Помимо этого, финальную версию Android 7.0 Nougat получат все устройства, участвовавшие в программе Android Beta. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
27.08.2016, 08:24
|
#68 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Google намерена бороться с навязчивой рекламой на мобильных устройствах
В последнее время всё больше пользователей выходят в Сеть с мобильных устройств. По данным исследовательской компании TNS, в России 64 % пользователей Интернета ежедневно используют для этого смартфоны и планшеты. При этом на гаджеты такого типа приходится около 30 % всех поисковых запросов. Разумеется, гиганты вроде Google не могут оставлять такую тенденцию без внимания. Ещё в прошлом году оптимизация сайтов стала влиять на ранжирование результатов и, по словам компании, это дало результаты: 85 % всех страниц в поисковой выдаче на мобильных устройствах теперь соответствуют критериям (текст можно прочитать без изменения масштаба, оформление адаптируется к размерам экрана и так далее). Но осталась серьёзная проблема, мешающая пользователям получить доступ к нужному контенту: навязчивая реклама, занимающая весь экран. От неё-то Google и намеревается избавиться. 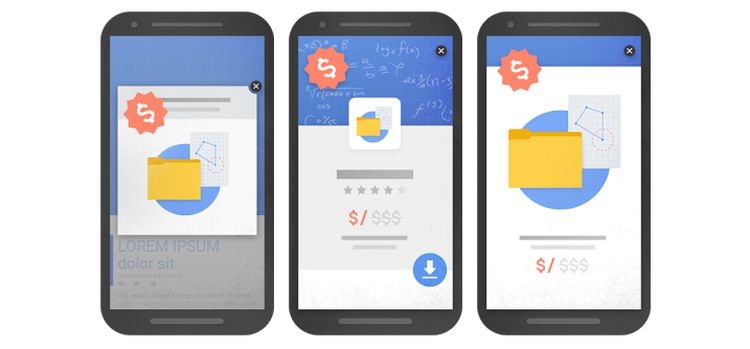 Пример объявлений, попадающих под запрет С 10 января 2017 года сайты, на которых используются объявления, перекрывающие основной контент, будут понижаться в поисковой выдаче. Так, на ранжировании скажется присутствие как небольших элементов, всплывающих сразу после загрузки страницы или по мере просмотра контента, так и полноэкранной рекламы, которую нужно закрыть для того, чтобы увидеть материалы сайта. 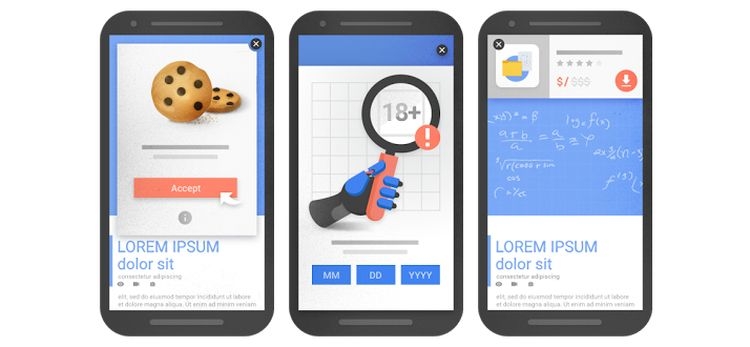 Пример рационального использования объявлений Но при этом новые правила не распространяются на уведомления об использовании файлов cookie или формы для подтверждения возраста, а также баннеры, занимающие незначительную часть экрана, которые легко пропустить. Также исключение составляют формы входа на сайт, контент которого не индексируется. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
11.09.2016, 17:43
|
#69 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Обновление устаняет ряд уязвимостей ОС Google Android
Разработчики Android выпустили обновление, устраняющее ряд уязвимостей, обнаруженных ранее в этой ОС. В общей сложности закрыто несколько десятков источников опасности, включая семь критических. Один из них похож на известную уязвимость Stagefright, позволяющую злоумышленнику отправлять опасный файл под видом изображения JPEG через Gmail или Google Talk. Как обычно, первыми обновление получат пользователи устройств Nexus. Когда подойдет очередь других устройств (и подойдет ли вообще) — зависит от производителей. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
09.02.2017, 18:35
|
#70 |
|
Форумчанин
 Регистрация: 06.07.2015
Возраст: 39
Сообщений: 1 776
|
Re: Android
Android-гаджеты атаковал новый опасный вирус
Эксперты компании Symantec предупредили пользователей о новой угрозе - модификации распространенного вируса Android.Lockdroid.E. Вредоносное ПО проникает на устройство и проверяет его на root-доступ. Если такового нет, гаджет блокируется, на его экране появляется QR-код, просканировав который, нужно перечислить деньги злоумышленникам за разблокировку. Для этого придется использовать другое мобильное устройство. Если выкуп не заплачен, с устройства стираются все данные. Кроме того, мошенники могут разослать конфиденциальные данные списку контактов. В случае, если root-доступ имеется, троянец запрашивает разрешения, которые открывают дополнительные привилегии в управлении гаджетом. После этого он копирует установочный файл APK в системную папку, перезагружает устройство и становится системным приложением. Далее схема знакомая - блокировка экрана и кнопок и требование выкупа. Android.Lockdroid.E распространяется через сторонние магазины приложений (в том числе, программы "для взрослых"), а также текстовые сообщения на форумах. Как защититься от вируса? Эксперты советуют постоянно обновлять программное обеспечение на гаджете, устанавливать приложения только из надежных источников, обращать особое внимание на запросы, которые исходят от приложений - если они не связаны с работой программы, это должно вызвать подозрение. Кроме того, рекомендовано настроить частое автоматическое создание резервных копий важных данных и установить хороший антивирус. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|

|

| Опции темы | |
| Опции просмотра | |


 Линейный вид


|
|

 Похожие темы |
||||
| Тема | Автор | Раздел | Ответов | Последнее сообщение |
| Программы для Android | Волк | Мобильные устройства | 625 | 31.03.2024 14:17 |
| IP Web camera из Android смартфона | gonzo | Обучающее видео | 0 | 14.06.2013 19:41 |
| YouWave for Android | Стас К. | Мобильные устройства | 5 | 30.05.2013 09:45 |
| темы для ОС Android | firdroider | Мобильные устройства | 3 | 09.01.2013 10:04 |
| xDevice android note | Ilya78rus | Мобильные устройства | 0 | 19.09.2012 23:31 |
Часовой пояс GMT +3, время: 16:13.