


 17.06.2016, 16:30 |
#51 |

𝐂𝐂𝐂𝐏

 Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804


|
|

|

Re: Android
|
22.06.2016, 08:51
|
#52 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
 Re: Android
Вредонос для Android использует Google Talk для звонков на неизвестные номера
Специалисты компании Malwarebytes обнаружили новую мобильную малварь и не сразу сумели понять ее предназначение. Вреднонос скрывается в приложении с секундомером и получил название Android/Trojan.Pawost. Проникнув на устройство пользователя, малварь принимается звонить на незарегистрированные номера. Странное поведение Pawost проявляется сразу после установки приложения. Как только малварь проникла на устройство, в области уведомлений возникает иконка Google Talk. Никакого текста и сообщений это уведомление не несет, так что заметив подобное, пользователю стоит начинать бить тревогу.  Через несколько минут после установки вредонос принимается звонить на различные номера, используя приложение Google Talk. Хотя малварь осуществляет вызов, экран устройства остается выключенным, так что жертва может ничего не заметить. В целом нет ничего удивительно в том, что малварь связывается с какими-то номерами. Удивительно то, что Pawost звонит на несуществующие номера, не добиваясь никаких результатов. Почти все номера начинаются с последовательности «1-259», но если +1 – это международный префикс США, то телефонного кода 259 в США не существует. 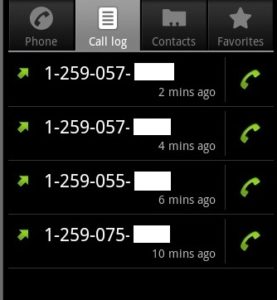 Исследователи Malwarebytes полагают, что авторы вредоноса допустили ошибку, и он должен атаковать совсем не американских пользователей, невзирая на то, что телефонные номера начинаются с «1-259». Так как зловред был обнаружен в составе китайского приложения, исследователи попытались вручную добавить к номерам международный префикс Китая: +86. Эта мера помогла, тест показал, что теперь звонки идут на существующие номера, хотя линия постоянно занята. Специалисты сообщают, что Pawost также шпионит за своими жертвами. Малварь собирает детальную информацию об устройстве: IMSI коды, номера IMEI, идентификаторы CCID, телефонные номера, данные о версии ОС и установленных на устройстве приложениях. Все собранные данные вредонос шифрует и переправляет на управляющий сервер. Также троян способен отправлять SMS-сообщения на произвольные номера и блокировать входящие сообщения. По мнению экспертов Malwarebytes, пока Pawost находится в стадии разработки. Авторы трояна явно ориентируются на китайских пользователей, а основная функция малвари: осуществление звонков и отправка SMS-сообщений на платные номера. Данный способ по-прежнему остается одним из простейших вариантов монетизации малвари. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
01.07.2016, 08:25
|
#53 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Google объявила название Android N
Компания Google объявила официальное название новой версии операционной системы Android, известной под кодовым названием N. Она получила название Android Nougat (нуга). Как известно, каждая новая крупная версия Android, начиная с версии 1.5, получала кодовое название, основанное на последовательности букв английского алфавита: несмотря на то, что есть разные мнения по поводу кодовых названий версий Android 1.0 и 1.1 (возможно, они назывались Alpha и Beta, хотя есть и другие мнения), но точно известно, что с версии 1.5 название каждой новой версии Android не просто начиналось на очередную букву алфавита, но и обозначало определенное кондитерское изделие: • Android 1.0 • Android 1.1 • Android 1.5 Cupcake (кекс) • Android 1.6 Donut (пончик) • Android 2.0–2.1 Eclair (эклер) • Android 2.2–2.2.3 Froyo (йогурт) • Android 2.3–2.3.7 Gingerbread (имбирный пряник) • Android 3.0–3.2.6 Honeycomb (медовые соты) • Android 4.0–4.0.4 Ice Cream Sandwich (мороженое в шоколаде) • Android 4.1–4.3.1 Jelly Bean (глазированное драже) • Android 4.4–4.4.4 KitKat (шоколадный батончик) • Android 6.0–6.0.1 Marshmallow (маршмэллоу) Google до сих пор не объявляла, какой номер версии получит Android Nougat, но еще в апреле в Сети появилась документация Samsung, из которой следовало, что это будет версия 7.0. Ожидается, что Android Nougat выйдет в августе или в сентябре. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
03.07.2016, 09:15
|
#54 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Полезная заметка, решил здесь добавить ссылку на пост.
Будьте внимательны! |
|
|
Re: Android
|
06.07.2016, 14:26
|
#55 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Популярная клавиатура для Android шпионит за 50 миллионами пользователей
Одна из самых популярных клавиатур для Android, которую можно скачать в Google Play, [Ссылки могут видеть только зарегистрированные пользователи. ]. Она собирает информацию о пользователе и его устройстве и отправляет её на серверы в нескольких странах мира. Клавиатура под названием Flash Keyboard занимала в магазине приложений Google одиннадцатое место по популярности. Описание в Play Store рекламирует её возможности при работе с эмодзи и стикерами. Приложение было загружено более 50 миллионов раз. На скрытую функциональность клавиатуры обратили внимание специалисты из британской компании Pentest Limited. Свои наблюдения они изложили в отчёте под названием «[Ссылки могут видеть только зарегистрированные пользователи. ]». Нажмите чтобы раскрыть спойлер
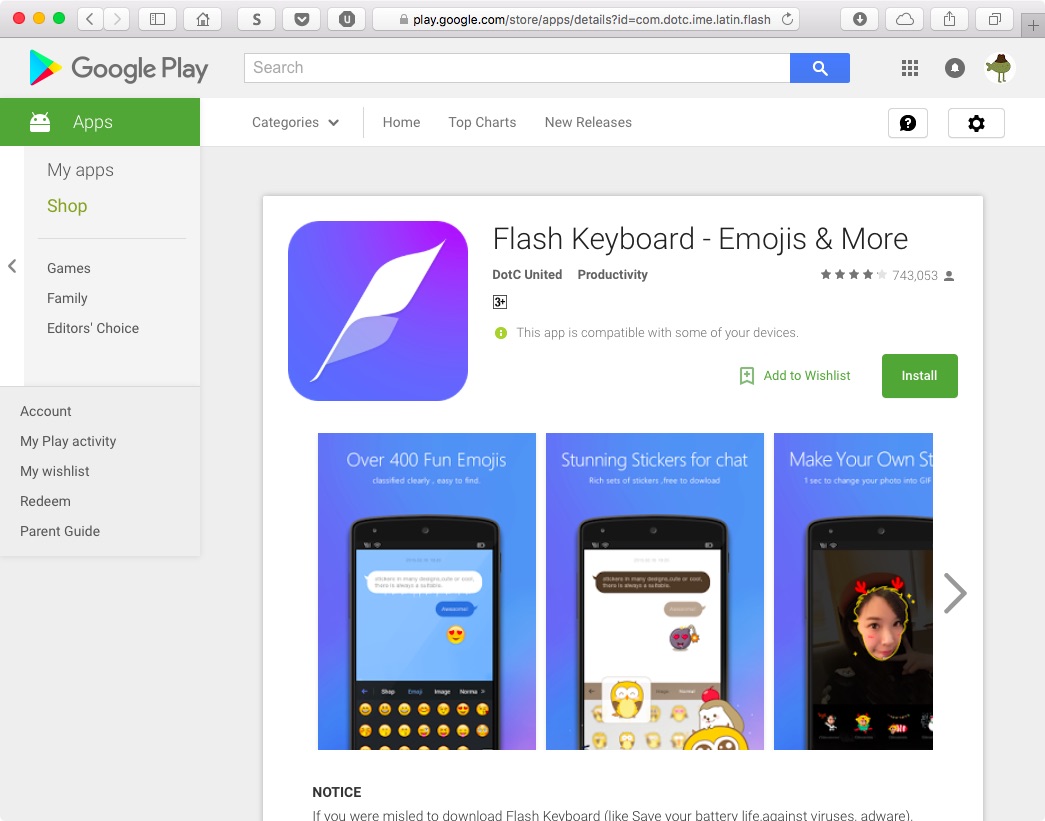
Сомнения возникают уже при установке Flash Keyboard. Она сразу же просит разрешения скачивать файлы, не уведомляя пользователя, снимать фотографии и видео и узнавать точную геолокационную информацию. Кроме того, клавиатура получает право менять системные настройки, останавливать другие процессы, неконтролируемо использовать сеть и Bluetooth, запрашивать статус телефона и сведения о пользователе. При дальнейшем анализе исследователи обнаружили, что клавиатура обменивается информацией с серверами, которые находятся в различных странах мира, в том числе в Соединённых Штатах, Нидерландах и Китае. Приложение передаёт туда информацию о модели и производителе телефона, номере IMEI, версии Android и электронном адресе пользователя, а также описание мобильной сети, координаты GPS, настройки прокси, список названий и MAC всех находящихся по соседству точек доступа Wi-Fi и список окрестных устройств Bluetooth. В Pentest Limited допускают, что первоначально Flash Keyboard не имела шпионской функциональности, но затем её авторы решили заняться монетизацией. После этого они встроили в неё функции, которые тайно собирают персональную информацию и предотвращают удаление Flash Keyboard. Исследователи предупреждают, что приложение может использоваться для массовой или прицельной слежки. После публикации отчёта Pentest Limited клавиатура на время исчезла из Play Store, но вскоре вернулась на прежнее место. Её новое описание советует пользователям не обращать внимание на выдаваемые системой предупреждения о проблемах с безопасностью. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
07.07.2016, 17:56
|
#56 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Для Android вышел самый объемный патч за всю историю, исправлено 20 критических багов
Разработчики Google представили [Ссылки могут видеть только зарегистрированные пользователи. ] для Android, и этот набор патчей является самым массивным за всю историю существования программы обновлений. На этот раз исправления разбиты на две группы: меньшая группа устраняет различные проблемы в ОС, а больший пакет патчей латает более серьезные дыры на уровне драйверов. В частности, исправления касаются уязвимостей, выявленных в железе Qualcomm. В отличие от предыдущих бюллетеней безопасности на этот раз компонент Mediaserver не является лидером по числу исправленных багов, хотя в нем устранили семь очередных критических уязвимостей. С первого места Mediaserver сместили многочисленные патчи для разных компонентов Qualcomm: драйвер USB, драйвер Wi-Fi, драйверы камеры и GPU и так далее. Суммарно специалисты Google исправили 42 проблемы, так или иначе связанных с Qualcomm. Среди Qualcomm -багов есть и повышение привилегий, которое позволит атакующему выполнить произвольный код в системе, что приведет к перманентной и всецелой компрометации устройства. В таком случае устройству может потребоваться перепрошивка с нуля. Первый набор патчей был представлен 1 июля 2016 года; второй вышел 5 июля и он, в числе прочего, содержит исправления для конкретных компонентов, предназначенных для определенных устройств. Похоже, часть свежих исправлений могут иметь отношение к опасному багу, который [Ссылки могут видеть только зарегистрированные пользователи. ] в процессорах Qualcomm. Напомню, что эксплуатация данной уязвимости помогает вскрыть полное шифрование диска в Android. Исследователь Гэл Беньямини, обнаруживший проблему, писал, что для атаки были использованы уязвимости CVE-2015-6639 и CVE-2016-2431, которые Google исправила еще в январе и мае текущего года. При этом Беньямини подчеркнул, что проблема все равно сохраняется, так как эту же схему атаки можно будет реализовать, использовав другие баги, как только таковые будут найдены. Особенный интерес в этом свете как раз представляют проблемы, допускающие эскалацию привилегий. Вряд ли теперь устранение более сорока проблем в компонентах Qualcomm является простым совпадением. Полный список исправленных уязвимостей представлен в бюллетене безопасности, ознакомиться с которым можно [Ссылки могут видеть только зарегистрированные пользователи. ]. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
08.07.2016, 10:06
|
#57 | |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
[Ссылки могут видеть только зарегистрированные пользователи. ]
Цитата:
|
|
|
|
Re: Android
|
14.07.2016, 16:45
|
#58 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Вредоносное приложение Pokémon Go бэкдорит Android
Эксперты Proofpoint предупреждают потенциальных тренеров покемонов о существовании вредоносной версии популярной игры Pokémon Go. Она была обнаружена в одном из хакерских репозиториев и, видимо, скоро начнет распространяться itw. По свидетельству исследователей, злоумышленники добавили в игровой APK-файл инструмент удаленного администрирования, именуемый Droidjack; его установка открывает атакующему полный доступ к мобильному устройству. Онлайн-игра дополненной реальности Pokémon Go, основанная на медиафраншизе двадцатилетней давности, появилась на американском рынке лишь неделю назад, но уже так увлекла пользователей, что ее серверы начали захлебываться в потоке запросов. Еще более удивителен тот факт, что спустя пять дней после выпуска приложения капитализация Nintendo (владельца игры) возросла почти на $11 млрд. Ссылаясь на перегрузки на серверах, компания Niantic, разработчик Pokémon Go, приостановила ее глобальное развертывание. В настоящее время эта игра доступна лишь в интернет-магазинах США, Австралии и Новой Зеландии, а значит, у жителей других стран больше искуса скачать ее из неофициальных источников. Тем не менее пользователям Android придется для этого поработать с настройками: загрузка сторонних APK-файлов из недоверенных источников грозит нарушением безопасности, и на устройстве, скорее всего, включена соответствующая защита. Как показал анализ, для связи с C&C вредоносное приложение Pokémon Go запрашивает домен, размещенный на динамическом IP-адресе в Турции. Такие адреса обычно используют боты, вовлеченные в спам-рассылки и другую противозаконную деятельность. В данном случае C&C-сервер размещен в домене No-IP.org, уже засветившемся во вредоносных операциях. Исследователи также отметили, что проверить полученную из стороннего источника игру Pokémon Go на вредоносность можно по списку разрешений, которые она запрашивает. Зловредный APK-файл в данном случае должны интересовать такие возможности, как просмотр Wi-Fi-соединений, подключение по Wi-Fi и отключение, смена статуса сетевого соединения и получение данных из запущенных приложений. По начальному экрану определить подмену невозможно: он идентичен оригиналу. «Хотя данный APK еще не появился в дикой природе, он подтверждает важный PoC-концепт, а именно: злоумышленники могут воспользоваться популярностью таких приложений, как Pokémon Go, и заставить пользователей самостоятельно устанавливать зловредов на устройства», — заключает Proofpoint. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
19.07.2016, 08:38
|
#59 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Доступен для загрузки Android 7.0 Nougat Developer Preview 5
Компания Google выпустила заключительную предварительную (предфинальную) версию Android 7.0 Nougat - Developer Preview 5. Протестировать Android 7.0 Nougat Developer Preview 5 могут владельцы Nexus 5X, Nexus 6, Nexus 6P, Nexus 9, Nexus 9G, Nexus Player, Pixel C и General Mobile 4G (Android One), подписавшиеся на [Ссылки могут видеть только зарегистрированные пользователи. ]. Страница загрузки образов Android 7.0 Nougat DP5 находится [Ссылки могут видеть только зарегистрированные пользователи. ]. Выход финальной версии Android 7.0 Nougat ожидается в третьем квартале этого года (скорее всего, в конце лета). |
|
|
Re: Android
|
25.07.2016, 13:36
|
#60 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Обновления и приложения в Google Play уменьшились по объему
Компания Google сообщила о достижении очередного этапа оптимизации контента, представленного в магазине приложений Google Play. Также было озвучено, что только в прошлом году пользователи Android установили более 65 млрд приложений из Google Play. Разработчики обновляют свои приложения все чаще, предлагая пользователям новый контент, исправляя ошибки и повышая безопасность приложений. В Google понимают, что далеко не все владельцы устройств с Android имеют флэш-память большого объема и безлимитный доступ к сети Интернет, поэтому для многих важным является не только размер приложений, но и размер обновлений. Именно для уменьшения размера контента и предназначено свежее обновление Google Play.  98% обновлений для приложений, представленных в Google Play, вносят изменения только в файлы APK, после чего они вновь объединяются с существующими файлами. Новый алгоритм Bsdiff, разработанный Google, позволяет снизить размер дополнений на 50% и более. Кроме того, Google использовала новый алгоритм сжатия больших файлов объемом до 2 ГБ, которые часто встречаются в играх. В таких случаях объем начальной загрузки может быть снижен до 12%, а последующих обновлений — до 65%. Наконец, Google Play теперь точно показывает объем необходимого пространства для каждого приложения и обновления, поэтому перед загрузкой вы можете спланировать, стоит ли предварительно произвести очистку доступной памяти. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|

|

| Опции темы | |
| Опции просмотра | |


 Линейный вид


|
|

 Похожие темы |
||||
| Тема | Автор | Раздел | Ответов | Последнее сообщение |
| Программы для Android | Волк | Мобильные устройства | 625 | 31.03.2024 14:17 |
| IP Web camera из Android смартфона | gonzo | Обучающее видео | 0 | 14.06.2013 19:41 |
| YouWave for Android | Стас К. | Мобильные устройства | 5 | 30.05.2013 09:45 |
| темы для ОС Android | firdroider | Мобильные устройства | 3 | 09.01.2013 10:04 |
| xDevice android note | Ilya78rus | Мобильные устройства | 0 | 19.09.2012 23:31 |
Часовой пояс GMT +3, время: 16:25.