


 11.03.2016, 10:10 |
#31 |

𝐂𝐂𝐂𝐏

 Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804


|
|

|

Re: Android
|
18.03.2016, 09:40
|
#32 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
 Re: Android
В прошивке десятков Android-устройств обнаружен рекламный троян
«Доктор Веб» предупреждает о том, что в прошивках десятков мобильных устройств под управлением Android содержится вредоносная программа Android.Gmobi.1. Кроме того, этот зловред обнаружен в нескольких приложениях от известных компаний. Android.Gmobi.1 представляет собой специализированный программный пакет (SDK-платформу), который расширяет функциональные возможности Android-приложений и используется как производителями мобильных устройств, так и разработчиками ПО. В частности, этот модуль предназначен для дистанционного обновления операционной системы, сбора аналитических данных, показа различных уведомлений (в том числе рекламы) и осуществления мобильных платежей. Однако, несмотря на кажущуюся безобидность, Android.Gmobi.1 во многом ведёт себя как типичный троян. В частности, программа собирает и отправляет на управляющий сервер целый ряд конфиденциальных данных: это адреса электронной почты пользователя, текущие географические координаты, сведения технического характера, наличие установленного приложения Google Play и пр. 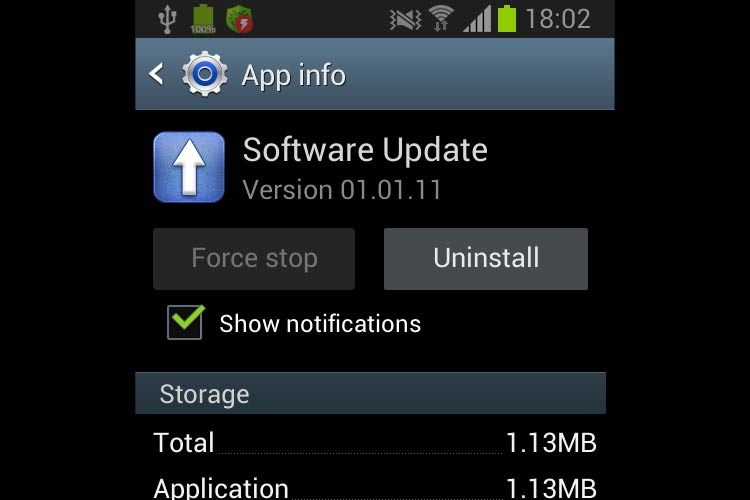 Основным предназначением Android.Gmobi.1 является демонстрация рекламы, которая может отображаться в панели уведомлений, в виде диалогового окна (в том числе интерактивного), в виде баннера поверх окон других приложений и графического интерфейса ОС. Кроме того, троян может открывать заданную страницу в веб-браузере или в приложении Google Play. Плюс ко всему Android.Gmobi.1 способен автоматически запускать программы, уже установленные на устройстве, а также скачивать приложения по указанным злоумышленниками ссылкам. «Доктор Веб» обнаружил зловреда в предустановленном системном ПО почти 40 популярных мобильных устройств, а также в приложениях TrendMicro Dr.Safety, TrendMicro Dr.Booster и ASUS WebStorage. Все пострадавшие компании уже оповещены о проблеме и занимаются её решением. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
31.03.2016, 12:54
|
#33 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Truecaller закрыла дыру в популярном Android-приложении
ИБ-исследователи настойчиво рекомендуют пользователям Android, у которых установлен популярный определитель номера Truecaller, обновить приложение, так как предыдущая версия допускала утечку пользовательских данных. Приложение Truecaller было установлено почти 100 млн раз, согласно данным Google Play. Хотя программа доступна и на других платформах, в частности, iOS, Windows и Blackberry, уязвимость коснулась только устройств на Android. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
05.04.2016, 18:57
|
#34 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Google залатала брешь, используемую рутовальщиком
Google выпустила патч для уязвимости, уже эксплуатируемой itw с целью получения прав суперпользователя на смартфонах Nexus 5. О наличии публичного эксплойта – программы-рутовальщика – разработчику сообщили год назад исследователи из Zimperium, а месяцем раньше команда C0RE Team предупредила, что бреши CVE-2015-1805, пропатченной в ядре Linux в 2014 году, подвержены также Android-устройства. Ныне вышедший патч Google приобщила к апрельским обновлениям для Android. Новый выпуск совокупно устраняет 15 критических уязвимостей в восьми компонентах Android, в том числе в Mediaserver и libstagefright. При этом баг повышения привилегий, используемый itw, – единственный уровня ядра, он актуален для Nexus версий 4.4.4, 5.0.2, 5.1.1, 6.0 и 6.0.1. В прошлом месяце Google предупредила, что эксплойт в данном случае чреват постоянной компрометацией мобильного устройства. Апрельский набор включает также очередные патчи для Mediaserver и libstagefright, что становится доброй традицией. С тех пор, как критические уязвимости в Stagefright были преданы гласности, исследователи постоянно присматриваются к этому ключевому компоненту Android, обладающему высокими привилегиями. Такие баги можно эксплуатировать с помощью вредоносного медиа-файла; в случае успеха атакующий получает доступ уровня ядра. «Это старый код, давно здесь используемый, и он не так ревностно тестировался на безопасность, как другие части Android, – комментирует Ицхак (Zuk) Авраам (Itzhak Avraham) из Zimperium. – Некоторые исследователи могут обнаружить уязвимость в Stagefright довольно быстро. Если устройство выпущено несколько месяцев назад и речь идет об атаке с помощью [вредоносных] файлов MP4, найти подходящую брешь в этом коде не составит особого труда. При наличии бага в Stagefright и бага в ядре их можно скомбинировать – и дело сделано». В апрельский выпуск включены патчи для семи новых брешей в Mediaserver и одной – в libstagefright. Все эти уязвимости связаны с нарушением целостности памяти. «Stagefright обеспечивает исполнение кода на начальном этапе атаки, – продолжает Авраам. – Можно послать жертве ссылку и убедить ее сделать переход, или занять позицию «человек посередине» и внедрить iframe, показывающий видео; при загрузке – без участия пользователя – происходит исполнение кода, необходимое для начала атаки. Для завершения взлома нужно также задействовать эксплойт ядра; на этом этапе атакующий получает полный контроль над устройством». Google также пропатчила три критические уязвимости в DHCPCD, открывающие возможность для удаленного выполнения кода в контексте DHCP-клиента. По словам разработчика, сервис DHCP обладает привилегиями, недоступными для сторонних приложений. Еще одна критическая, ныне закрываемая уязвимость присутствовала в медиа-кодеке, используемом Mediaserver. Эксплойт в данном случае осуществляется с помощью специально созданного файла и грозит удаленным исполнением кода. В двух компонентах производства Qualcomm, Qualcomm Performance Module и Qualcomm RF, устранена возможность повышения привилегий. Обе уязвимости можно было атаковать с помощью вредоносного приложения; результат – исполнение кода на уровне ядра. Последняя критическая уязвимость крылась в ядре Android, ее эксплойт также требует наличия вредоносного приложения, способного исполнить произвольный код, и может привести к постоянной компрометации устройства. Кроме критических, апрельский выпуск Google закрывает 16 брешей высокой степени опасности и 8 умеренно опасных. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
06.04.2016, 19:48
|
#35 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Тайный обмен в Android API: слив данных, закрытых ключей
В API-интерфейсе Android, используемом мессенджерами вроде Skype, Signal и Telegram, обнаружена уязвимость, открывающая возможность для повышения привилегий и слива данных, в том числе секретных ключей. Исследователи Доминик Шюрман (Dominik Schürmann) и Ларс Вольф (Lars Wolf) из Брауншвейгского технического университета, Германия, нарекли эту брешь Surreptitious Sharing – «скрытый общий доступ». В минувший понедельник уязвимость была предана гласности на проходящей в Бонне ИБ-конференции Sicherheit 2016. По данным университетских исследователей, большинство приложений, идентифицированных ими как уязвимые, уже пропатчены, но не Skype. Кроме того, Шюрман и Вольф отметили, что брешь «определенно присутствует в намного большем количестве приложений». Виновником проблемы является Intent – API-интерфейс, используемый владельцами Android для обмена контентом. Вместо реальных файлов этот API посылает URI, обычно указывающие на файлы, сохраненные на SD-карте, однако исследование показало, что схема URI file может адресовать также файлы личного пользования. «Если приложение регистрирует фильтры Intent, декларируя поддержку API совместного пользования, или определяет кастомные Intent-фильтры на прием URI, оно потенциально разрешает URI, указывающие на его собственные приватные файлы», – пишут Шюрман и Вольф в своей статье. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
11.04.2016, 08:48
|
#36 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Android может перейти на Apple Swift
 Google рассматривает возможность сделать язык программирования Swift «языком первого класса» для операционной системы Android, пишет [Ссылки могут видеть только зарегистрированные пользователи. ]. В настоящее время основным языком программирования для Android является Java, из-за чего продолжаются судебные патентные разбирательства между Google и компанией Oracle, которая владеет правами на Java и оценивает свой ущерб от использования этого языка в операционной системе Android почти в 9 млрд долларов. Язык программирования Swift был разработан компанией Apple прежде всего для разработчиков iOS и OS X, однако в прошлом году Apple объявила о том, что выпускает Swift в качестве продукта с открытым исходным кодом под лицензией Apache 2.0, что позволяет использовать Swift всем желающим, даже при разработке коммерческого программного обеспечения. В настоящее время Swift поддерживает iOS, OS X и Linux. Если Swift станет основным языком программирования для Android, то это позволит разработчикам приложений для iOS и OS X легко портировать свои приложения на Android. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
20.04.2016, 16:25
|
#37 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Еврокомиссия направила Google возражения по поводу Android
Еврокомиссия считает, что компания нарушила антимонопольное законодательство ЕС, наложив ограничения на производителей изделий Android и операторов мобильных сетей. БРЮССЕЛЬ, 20 апр – РИА Новости, Мария Князева. Еврокомиссия направила компании Google заявление о возражениях относительно операционной системы Android, говорится в сообщении ЕК. "Еврокомиссия проинформировала Google о своём предварительном мнении, что компания, в нарушение антимонопольного законодательства ЕС, злоупотребила своей доминирующей позицией, налагая ограничения на производителей изделий Android и операторов мобильных сетей", — говорится в сообщении. В апреле 2015 года Еврокомиссия начала антимонопольное расследование в отношении ОС Android компании Google, которое может грозить компании штрафом более чем в 6 миллиардов долларов. Целью расследования было выяснить, вступала ли компания в монополистические соглашения или злоупотребляла возможным доминирующим положением в области операционных систем, приложений и сервисов для смартфонов. В России ФАС ведет в отношении Google схожее расследование. В сентябре прошлого года она признала компанию нарушителем закона о конкуренции, вменив ей злоупотребление доминирующим положением на рынке предустановленных магазинов приложений в ОС Android, и предписала до 18 декабря устранить нарушения путем корректировки договоров с производителями устройств. Дело было возбуждено по жалобе "Яндекса". Согласно сообщению, ЕК, на основе предварительных итогов расследования, обвиняет Google в нарушении антимонопольного законодательство ЕС по нескольким статьям. Во-первых, требуя от производителей устройств предустанавливать браузер Chrome и Google Search. Во-вторых, препятствуя продажам производителей устройств, работающих на конкурирующих с Android операционных системах. В-третьих, финансово стимулируя производителей и операторов на условиях, что те будут эксклюзивно предустанавливать Google Search на своих устройствах. "У Google есть 12 недель на ответ, а также возможность запросить устные слушания по этому делу", — сообщила еврокомиссар по вопросам конкуренции Маргрет Вестагер на пресс-конференции в среду. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
21.04.2016, 08:13
|
#38 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Пользователи, ставящие приложения в обход Google Play, встречают трояны в 50 раз чаще
Согласно очередному отчёту Google о ситуации с безопасностью Android, новые методы защиты магазина Google Play принесли плоды. Количество потенциально вредоносных приложений заметно сократилось по сравнению с 2014 годом. Удар был нанесён по всем типам вредоносного софта, кроме троянов. Троянов для Android стало больше. В 2015 году компания ежедневно сканировала более 6 миллиардов установленных приложений и 400 миллионов устройств с Android. Для борьбы с вредоносным софтом Google использует методы машинного обучения. Прогресс в этой области помог уменьшить вероятность установки потенциально вредоносного приложения из магазина Google Play более чем на 40%. В 2015 году вредоносный софт удалось обнаружить на менее чем 0,15% устройств с Android, загружающих приложения только из Google Play. Доля установок приложений, тайком собирающих данные о пользователе, сократилась на 40% и составила 0,08%. Установки шпионского софта упали до 0,02%. Установки приложений, которые без разрешения скачивают другие приложения, уменьшилась до 0,01%. Единственной разновидностью вредоносного софта для Android, которая в 2015 году переживала рост, оказались трояны. Доля их установок из Google Play удвоилась и достигла 0,02%. Иными словами, на каждые десять тысяч приложений, загруженных из магазина Google, приходится два трояна. Пользователи, которые устанавливают приложения не только из Google Play, но и из других источников, рискуют заметно сильнее. Вредоносный софт встречается на их устройствах в три с лишним раза чаще. Потенциально вредоносные приложения замечены на 0,5% устройств с Android, обладатели которых загружают приложения из различных источников. Каждое сотое приложение, загруженное не из Google Play, является трояном. 2,6% приложений, установленных не из Google Play, инсталлируют другие приложения без разрешения пользователя. В отчёте Google подчёркнуто, что компания борется с вредоносным софтом и за пределами Google Play, но цифры ясно показывают, что она делает это без особого успеха. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
21.04.2016, 08:23
|
#39 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Отчет о безопасности Android: 29% устройств не запатчены
Прошедший год выдался для безопасников Google оживленным. Компания справлялась с серьезной уязвимостью в Stagefright и эффективно боролась с вредоносными приложениями, а также перешла на ежемесячные обновления Android и учредила программу премирования за найденные уязвимости . Однако, несмотря на эти позитивные изменения, Google все еще не может взять под контроль крайне фрагментированную экосистему устройств, что в некоторой мере подрывает усилия компании по обеспечению безопасности. Патчи для ОС, ядра и прошивок должны быть внедрены производителями устройств, а производители, в свою очередь, должны проконтролировать, чтобы операторы вовремя доставили необходимые OTA-обновления на девайсы. Очевидно, этот подход срабатывает не всегда. В ежегодном отчете о безопасности Android компания Google заявила, что версии ОС Android 4.4.4 и выше, для которых доступны регулярные обновления от Google, установлены на 71% активных устройств. По данным разработчиков Android, 33,4% девайсов работают под версией 4.4 (KitKat), а 40,4% – под более свежими версиями ОС, Lollipop или Marshmallow. Таким образом, немалая часть Android-устройств работает под устаревшей версией ОС, которая больше не поддерживается Google. Система ежемесячных обновлений, которую Google запустила сразу после обнаружения бреши в Stagefright, эксклюзивно доступна через прямые OTA-апдейты устройствам Nexus; партнерам Google по экосистеме предоставляются патчи. Samsung, BlackBerry и LG первыми пообещали наладить регулярную ежемесячную доставку патчей операторам. «Мы надеемся, что модель обновления ОС на устройствах Nexus впоследствии будет применяться всеми производителями Android-девайсов, и мы активно работаем над этим вместе с участниками экосистемы, – заявил Адриан Людвиг (Adrian Ludwig), ведущий инженер ИБ-команды Android, в блоге. – Производители уже предоставили ежемесячные обновления сотням моделей Android-устройств и сотням миллионов пользователей». «Несмотря на заметный прогресс, многие Android-девайсы до сих пор не получают ежемесячные обновления; мы прилагаем все усилия, чтобы помочь нашим партнерами доставлять апдейты своевременно», – подчеркнул Людвиг. Отчет о безопасности Android – своеобразное послание Google участникам экосистемы. На этот раз Google в нем представила новые функции безопасности Marshmallow: полное шифрование накопителя (FED) и SD-карт, расширенные возможности управления разрешениями, функция подтвержденной загрузки, а также отображение актуальности патчей Android. Google заявила, что продолжает войну с потенциально вредоносными приложениями, они все реже просачиваются через модерацию Google Play. Такие заражения обнаруживаются на 0,15% устройств, в то время как при загрузке программ из сторонних магазинов этот показатель почти в пять раз выше (0,5%). По данным Google, по сравнению с прошлым годом в Google Play наблюдается меньше приложений, собирающих данные пользователей, а также меньше шпионских программ и загрузчиков. Что касается программ, доступных в альтернативных магазинах, количество вредоносных приложений во всех перечисленных выше категориях, наоборот, выросло: аналитики рапортуют об увеличении количества вредоносных загрузчиков и троянцев (они обнаружены на 2,6% и 1% устройств, соответственно). Ghost Push – один из наиболее опасных загрузчиков, о котором известно еще с октября 2014 года. Прошлым летом его активность возросла до 30% попыток установки под Android. Google известно о более чем 40 тыс приложений, связанных с Ghost Push, и о более 3,5 млрд попыток инсталляции. В отчете сказано, что, согласно результатам внутреннего расследования, столь массовое заражение произошло из-за взлома инфраструктуры одного из операторов Юго-Восточной Азии, ответственного за доставку OTA-обновлений Android абонентам. «Мы выяснили, что большое количество попыток заражения произошло по причине внедрения Ghost Push в OTA-обновления одной компании. В некоторых случаях из-за багов в ПО для установки приложений оператор пытался установить одну и ту же программу сотни раз на одном устройстве, пока через несколько сотен попыток одна из них не оказывалась успешной, – говорится в отчете. – Мы работаем с этим оператором, чтобы обеспечить сканирование приложений, посылаемых на устройства». Что касается Stagefright, то, несмотря на шумиху и большое количество связанных с этим компонентом уязвимостей, Google не имеет сведений о публичных эксплойтах, хотя в некоторых случаях атаки на уязвимость были включены в активные эксплойт-паки. «Цель нашего отчета – продолжать диалог о безопасности Android. Мы надеемся предоставить сообществу более целостную картину развития экосистемы и наших действий на ниве безопасности, – сказал Людвиг. – Мы уверены, что открытая и обоснованная аналитическими данными дискуссия о безопасности поможет нам сделать экосистему Android более защищенной». [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
01.05.2016, 14:06
|
#40 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Приложения в Google Play, содержащие рекламу, начали получать специальную метку
 Магазин Android-приложений Google Play начал помечать приложения, содержащие рекламу, специальной меткой, пишет VentureBeat. Как видно на скриншоте страницы популярного приложения AIDA64, отметка о наличии рекламы располагается под кнопкой установки приложения, рядом с информацией о наличии встроенных покупок (если встроенные покупки в приложении имеются). По всей видимости, в русскоязычной версии Google Play отметка о наличии рекламы пока не появилась. О том, что приложения, содержащие рекламу в любом виде, будут помечаться специальной меткой, компания Google предупредила разработчиков в ноябре 2015 года. В случае если до 11 января нынешнего года разработчик приложения, содержащего рекламу, не указал это через Play Developer Console, то это будет являться основанием для исключения такого приложения из каталога. Указывать, содержит ли приложение рекламу, разработчикам теперь необходимо и каждый раз при его обновлении. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|

|

| Опции темы | |
| Опции просмотра | |


 Линейный вид


|
|

 Похожие темы |
||||
| Тема | Автор | Раздел | Ответов | Последнее сообщение |
| Программы для Android | Волк | Мобильные устройства | 625 | 31.03.2024 14:17 |
| IP Web camera из Android смартфона | gonzo | Обучающее видео | 0 | 14.06.2013 19:41 |
| YouWave for Android | Стас К. | Мобильные устройства | 5 | 30.05.2013 09:45 |
| темы для ОС Android | firdroider | Мобильные устройства | 3 | 09.01.2013 10:04 |
| xDevice android note | Ilya78rus | Мобильные устройства | 0 | 19.09.2012 23:31 |
Часовой пояс GMT +3, время: 17:51.