


 24.08.2015, 17:48 |
#21 | |

Форумчанин

Регистрация: 17.12.2009
Адрес: RB
Сообщений: 446

|
|

|
Сообщение от Dimon007

Рекомендую Nokia Lumia 630 на Windows Phone.
|
Слышал мало приложений в магазине- да нет, все есть-для меня по крайней мере.

| Пользователь сказал cпасибо: |
Re: Android (обсуждение)
|
24.08.2015, 17:58
|
#22 |
|
𝐂𝐂𝐂𝐏

 Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804

|
 Re: Android (обсуждение)
klen, Я пользуюсь Nokia 735 Lte , всем доволен. Обычному пользователю приложений вполне достаточно, плюс у меня спокойно удалились все ненужные мне предустановленные программы без всякого взлома системы. И не надо сваливать в отдельную папку кучу не удаляемого хлама, как в Android
|
|
|
Re: Android (обсуждение)
|
24.08.2015, 20:54
|
#23 | |
|
Форумчанин
Регистрация: 17.12.2009
Адрес: RB
Сообщений: 446
|
Re: Android (обсуждение)
Цитата:
Теперь так не думаю. Маленький нубук..(в уральских пельменях крышку отломил и пошел)..вот он и есть. Где-то читал либо слышал(не помню) андроид изобрели для детей что-бы легче было в игры играть..(шутка). |
|
|
|
| Пользователь сказал cпасибо: |
Re: Android (обсуждение)
|
20.09.2015, 16:35
|
#24 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android (обсуждение)
Вирусы на Android: профилактика и лечение
Сегодня я хочу провести для вас небольшую ликвидацию безграмотности в области вирусов на Android. Вопрос этот очень щепетильный и, несомненно, требует внимания, но так ли всё плохо с безопасностью на Android, вы узнаете в материале.  О вирусах на мобильной платформе Android существует множество правдивых и не очень слухов. Особенно масла в огонь подливают консультанты в салонах сотовой связи, предлагая при продаже платную установку антивируса, используя множество весьма сомнительных фактов, чтобы «впихнуть» услугу покупателю, подобные тезисы продавцов вызывают опасения за безопасность своего устройства и мобильного счёта у неопытных пользователей. После такого ко мне часто обращаются знакомые и родственники с вопросом: «надо ли ставить антивирус на мой телефон/планшет?». Для планшета ответ у меня всегда однозначный — нет, не нужно, так как злоумышленник никак не сможет украсть деньги, если в устройстве нет сим-карты. Со смартфонами я тоже почти всегда говорю нет, но даю кое-какие советы как обезопасить себя. Потому что проблема безопасности системы Android довольно сильно преувеличена, зачастую пользователь сам виноват в утере денег с мобильного счета, скачивая вредоносные приложения по неосторожности. Сразу предупреждаю, что материал будет абсолютно бесполезен для опытных пользователей, но можете советовать его своим знакомым, которые задают вам подобные вопросы. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
23.11.2015, 11:44
|
#25 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Беседка №65: «темная сторона» Android-приложений
С развитием смартфонов в прямом смысле «поумнели» и программы. Однако, эта тенденция не всегда благоприятна для пользователя, особенно когда речь идёт о «теневой» работе приложений. Недавнее исследование поведения Android-приложений указывает на ошеломляющий объём фонового интернет-трафика, который ни коим образом не улучшает работу системы, а лишь серьезно расходует заряд аккумулятора. Исследователи MIT и Global InfoTek провели тщательный анализ топовых приложений из каталога Google Play и обнаружили, что большая часть соединений ни коим образом не связана с взаимодействием непосредственно с приложением. Результатом изысканий стал вывод, что 62.7% соединений, совершенных посредством популярных Android-приложений, входящих в топ-20 приложений на Google Play (не считая мессенджеры), можно отнести к разряду имплицитных (имеющих негласную фоновую деятельность, никак не влияющую на работу программы). Блокировка соединений с онлайн-ресурсами в рамках этих приложений не сможет повлечь за собой видимых или измеримых изменений в поведении программы.  В некоторых случаях такое имплицитное поведение связано с известными библиотеками A&A (Analytics and Advertising, аналитика и реклама), но к ним относятся лишь 43% случаев. Остальные соединения разделяются по разным сферам. В отчете говорится: Twitter использует скрытые соединения для сбора информации о видео и других медиа-вложениях, отмечаемых пользователями в твитах. Приложение GO Keyboard посредством скрытого соединения отправляет набор идентификаторов на сервер launchermsg.3g.cn, а также неподдающуюся расшифровке информацию на nextbrowser.goforandroid.com. Pandora и Spotify используют социальные метрические сервисы Facebook, посылая информацию об использовании приложений. Другой пример, приложение Walmart использует определенную библиотеку от Red Laser (компания, специализирующаяся на сравнении цен) для работы с отсканированными штрих-кодами. Эта библиотека позволяет посылать информацию об отсканированном коде на сервер data.redlaser.com. Но, блокировка исходящей информации никак не влияет на работу сканера. Как только команда получила вывод о том, что их механизмы обнаружения и блокировки точно обнаруживали фоновую активность в приложениях, не нанося урона производительности, они сразу же применили свои поисковые техники в исследовании пятисот самых популярных приложений на Google Play. Расширенный анализ показал, что 46.2% соединений внутри приложений являются скрытыми. Таблица ниже содержит самые частые запросы к различным сервисам по приложениям.  Тот факт, что API Google находятся в топе совсем не удивляет, однако позиция Gameloft может заставить задуматься. Несмотря на то, что из 500 приложений было протестировано лишь 17 продуктов от Gameloft, 87.4% соединений в их приложениях являются имплицитными. Влияет ли это на расход заряда? Несомненно, да, но уровень подобного влияния будет всецело зависеть от конкретного приложения. Поддерживающие связь с интернетом приложения уже будут иметь одно активное соединение, будь то Wi-Fi или мобильная сеть, поэтому затраты производительности на 1-2 дополнительных соединения будут незначительны. С другой стороны, Gameloft в среднем осуществляет по 46 скрытых соединений на каждое приложение. Даже если каждое из них использует совсем небольшой процент «лошадок» аппарат, то все вместе они дадут внушительную нагрузку. Такое положение вещей не является откровением. Уже давно известно, что Android-приложения совсем не жалеют заряд аккумулятора наших смартфонов; многие продукты, в основу которых легла бизнес-модель freemium могут скачивать увесистые рекламные материалы в фоновом режиме, скрадывая скорость соединения и оставляя модем в активном состоянии намного дольше необходимого времени. Всё же, подобные исследования объясняют, почему большие компании страдают от масштабных проблем с безопасностью и взлома информации пользователей. Разработчику, который создает продукт с дюжиной скрытых соединений без какого-либо влияния на сам сервис, зачастую не до безопасности частной информации. Очевиден и тот факт, что разработчикам нужно зарабатывать, да и включение в рекламу не является чем-то неправильным, но приложения совершают сотни соединений без ведома конечного пользователя, и это с большой долей вероятности скажется на расходе аккумулятора, сохранности частной информации или на всём сразу. Elir: подобные новости всплывают в новостных лентах с определенной периодичностью, в них чаще всего затрагиваются определенные продукты, как, например, в истории с множественными запросами местоположения клавиатурой Swype. Сложно сказать, что поголовно все скрытые соединения потенциально опасны, но нам, конечным пользователям, неприятен сам факт того, что «негласная деятельность» приложений как минимум негативно влияет на работу девайсов. Если копнуть глубже, то, скорее всего, найдётся много всего интересного. Я не алармист, но задуматься стоит. Тем более, что люди, стоящие за этим исследованием, довольно серьезно подошли к процессу. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
20.12.2015, 10:29
|
#26 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Приложение Target сливало данные пользователей всем желающим
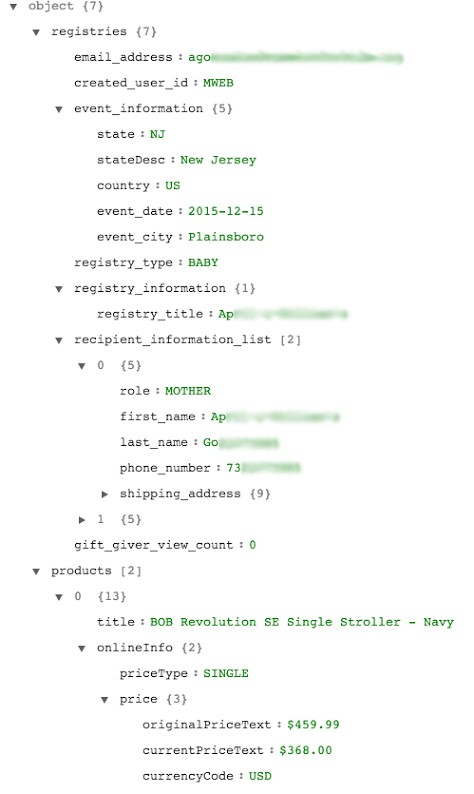
Android-приложение Target предназначено для создания списков покупок и желаний, которыми можно поделиться с друзьями и родными. Приложение насчитывает 5 000 000 – 10 000 000 установок, по данным Google Play. Тогда как подобные сервисы особенно актуальны в сезон праздников и распродаж, оказалось, что приложение также «делится» данными пользователей со всем белым светом. Проблему [Ссылки могут видеть только зарегистрированные пользователи. ] специалисты компании Avast. Оказалось, в БД приложения хранились не только списки покупок, но и имена пользователей, их email, адреса и телефоны. Доступ к API Target и этим данным можно получить через интернет, достаточно лишь разобраться в том, как работает система генерации ID пользователей. Стоит порадоваться, что Target не хранит финансовую информацию пользователей, к примеру, данные о банковских картах. Доступный посредством интернет API позволяет задать приложению вопрос, ответ на который оно отправит на email. Никакой аутентификации при этом не потребуется, так что всё, что нужно сделать атакующему – узнать ID своей жертвы. Точный механизм генерации ID специалисты Avast не описывают, но отмечают, что им его понять удалось. Если все условия будут соблюдены, Target передаст злоумышленнику все пользовательские данные в виде файла JSON. Нажмите чтобы раскрыть спойлер
[Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
31.12.2015, 11:25
|
#27 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Вредонос для Android научился блокировать работу антивирусов
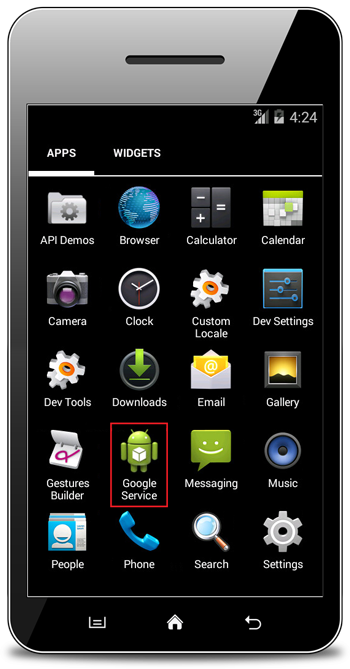
Специалисты компании Symantec [Ссылки могут видеть только зарегистрированные пользователи. ], предназначенный для поражения Android-устройств. Малварь действует не совсем обычно и умудряется блокировать работу антивирусного ПО на пораженном устройстве, используя для этого файрвол DroidWall. Вредонос получил имя [Ссылки могут видеть только зарегистрированные пользователи. ] в классификации Symantec. В целом Android.Spywaller использует те же схемы работы, что и другие «представители жанра»: вредоносное приложение скрывает от пользователя свою иконку и старается замести следы, оперируя в основном в памяти мобильного устройства. После завершения установки, малварь создает иконку поддельного приложения «Google Service», которая маскируется под официальный сервис Google (у поискового гиганта нет сервиса с такими именем). Нажмите чтобы раскрыть спойлер
Заразив устройство, вредонос пытается получить к нему root-доступ, а также, в фоновом режиме, собирает личные данные пользователя. Собранную информацию Android.Spywaller переправляет на сервер, подконтрольный злоумышленникам. Малварь охотится за содержимым SMS, логами голосовых вызовов, GPS координатами, информацией системного браузера, письмами пользователя, его изображениями и контактами. Кроме того, вредонос несет в себе черты spyware и оказывает пристальное внимание работе некоторых мессенджеров, в числе которых: BlackBerry Messenger, Oovoo, Coco, QQ, SinaWeibo, Skype, Talkbox, TencentWeibo, Voxer, Wechat, WhatsApp и Zello. Но одна особенность Android.Spywaller ярко выделяет его из череды других похожих программ. Вредонос прицельно ищет на каждом зараженном устройстве антивирусное приложение Qihoo 360, которое крайне популярно в Китае. Если антивирус был обнаружен, малварь блокирует его работу. Программа Qihoo 360 присваивает каждому устройству уникальный номер (UID). Если Android.Spywaller обнаруживает на устройстве жертвы данный антивирус, он собирает данные о его UID, а затем бросает в бой файрвол DroidWall. Нажмите чтобы раскрыть спойлер
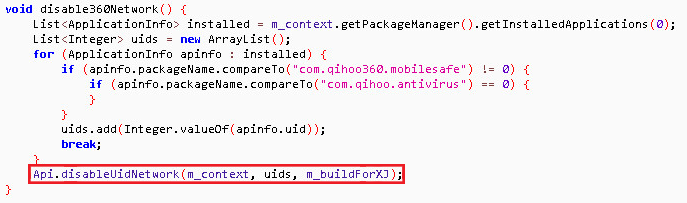
По сути, DroidWall – это кастомизированная версия iptables для Android. Приложение зародилось как open source проект, созданный разработчиком Родриго Розауро (Rodrigo Rosauro). В 2011 году DroidWall был продан компании Avast, но его исходные коды по-прежнему доступны на GitHub и Google Code. К сожалению, из-за этого файрвол Розауро может быть использован злоумышленниками, ведь межсетевой экран способен создавать правила и блокировать определенные приложения, ориентируясь на их UID. Именно таким образом Android.Spywaller использует DroidWall. Малварь попросту блокирует работу антивируса Qihoo 360 по UID. Специалисты Symantec пишут, что пока Android.Spywaller распространен не слишком широко, в основном он атакует китайских пользователей. Китайцы вновь стали «легкой добычей», так как в КНР не работает половина официальных сервисов Google, и пользователи вынуждены скачивать приложения из сторонних магазинов и других подозрительных источников. Пока единственный способ борьбы с Android.Spywaller – удаление малвари вручную. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|
Re: Android
|
09.01.2016, 21:45
|
#28 |
|
Guest
Сообщений: n/a
|
Re: Android
Через несколько дней любой желающий сможет использовать систему Remix OS с обычными ПК
http://www.ixbt.com/news/2016/01/08/...chnymi-pk.html |
|
|

Re: Android
|
20.01.2016, 15:06
|
#30 |
|
𝐂𝐂𝐂𝐏
Регистрация: 23.05.2012
Адрес: Про́клятые Земли
Сообщений: 26 804
|
Re: Android
Пользователи Android смогут устанавливать приложения прямо из поисковика Google
Как сообщает Android Police со ссылкой на собственные источники, компания Google в ближайшее время позволит пользователям Android устанавливать приложения прямо из поисковика, минуя магазин. Пользователи давно могли находить элементы магазина прямо в поисковой системе Google, но установка напрямую до недавнего времени была недоступной. 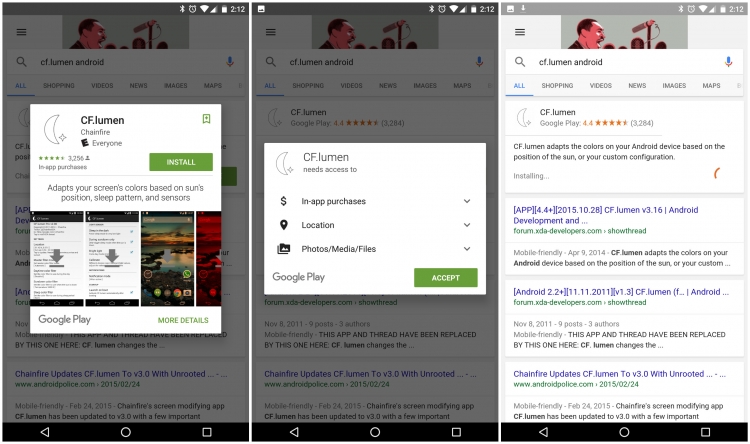 Вместо того, чтобы переместить пользователя на страницу приложения на сайте или в приложении магазина, Google будет отображать всплывающее окно, в котором можно будет нажать на кнопку установки. Это окно сообщит о правах, которые требует программа (например, доступ к адресной книге и пр.), а также о её основных функциях, как и в магазине. Данная функция пока что доступна ограниченному числу пользователей, и Google не сообщает, когда она заработает глобально. Скорее всего, она будет поддерживать только встроенный браузер Android, это важно знать пользователям других обозревателей, которые заинтересовались нововведением. [Ссылки могут видеть только зарегистрированные пользователи. ] |
|
|

|

| Опции темы | |
| Опции просмотра | |


 Линейный вид


|
|

 Похожие темы |
||||
| Тема | Автор | Раздел | Ответов | Последнее сообщение |
| Программы для Android | Волк | Мобильные устройства | 625 | 31.03.2024 14:17 |
| IP Web camera из Android смартфона | gonzo | Обучающее видео | 0 | 14.06.2013 19:41 |
| YouWave for Android | Стас К. | Мобильные устройства | 5 | 30.05.2013 09:45 |
| темы для ОС Android | firdroider | Мобильные устройства | 3 | 09.01.2013 10:04 |
| xDevice android note | Ilya78rus | Мобильные устройства | 0 | 19.09.2012 23:31 |
Часовой пояс GMT +3, время: 15:51.